




唐浩:AI需要个人数据,我们该把控制权留给谁?

《可信数据空间发展行动计划(2024—2028年)》明确提出推进企业、行业、城市、个人、跨境五类可信数据空间建设,为全国一体化数据市场搭建起重要基础设施框架。其中,个人可信数据空间作为打通数据流通利用“最后一公里”的关键载体,兼顾个人权益保护与数据价值释放,成为行业高度关注的焦点。
个人数据如何安全可控流转?公共数据与个人数据空间如何协同?面对大模型、智能体快速崛起,个人数据合规使用如何落地?带着行业普遍关心的一系列问题,信息化观察网对中移互联网有限公司可信数据空间产品专家唐浩开展专访。唐浩围绕五类可信数据空间定位、公共数据授权运营、AI时代数据应用、技术创新实践等话题,分享行业思考与梧桐数盾·可信数据空间解决方案(下称“梧桐数盾”)的落地实践经验。
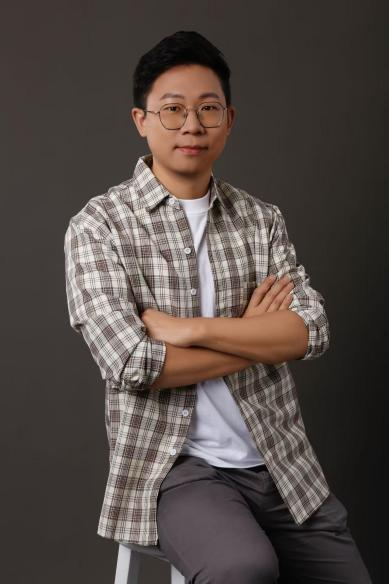
中移互联网可信数据空间产品专家 唐浩
信息化观察网:从行业视角看,当前国家推动企业、行业、城市、个人、跨境五类可信数据空间建设,您认为个人数据空间与城市、行业、企业、跨境空间的核心区别是什么?
唐浩:可信数据空间是国家构建全国一体化数据市场的重要基础设施,按照《可信数据空间发展行动计划(2024—2028年)》,分类统筹推进企业、行业、城市、个人、跨境五类可信数据空间发展,这五类空间定位各有侧重,相互补充而非彼此替代:企业空间侧重发挥龙头带动作用提升供应链效率;行业空间侧重面向产业链促进跨主体共享;城市空间侧重以公共数据牵引融合,促进公共数据、企业数据和个人数据融合;跨境空间侧重构建安全便利的跨境数据流动机制。
个人空间侧重在保护隐私权益的前提下探索合规授权与开发利用,实现贯通个人、数据提供方与数据使用方之间的可信流通链路。例如中移互联网公司的梧桐数盾,就是依托实名号卡与可信计算技术,提供依场景授权的个人数据转移、托管和开发利用服务,让个人数据在本人授权下安全流向具体业务场景。这五类空间因数据主体、流通边界和治理重点不同而互补,最终通过统一规则和技术接口实现互联互通、价值共创。
信息化观察网:在实际落地当中,大家很关注个人数据空间与公共数据授权运营之间的关系。像社保、医保这类兼具公共和个人属性的数据,是否要进入个人数据空间,由谁来授权、如何完成授权?中移互联网梧桐数盾又是如何推动公共数据赋能民生服务场景?
唐浩:“进入个人数据空间”并不意味着把社保、医保等原始数据全部复制迁移,而是建立一个可信的数据目录、授权机制和访问通道,原始数据仍保留在持有方业务系统,仅在业务需要时按授权调用。
像社保、医保等兼具公共与个人属性的数据,公共数据授权运营主要解决供给侧问题,明确哪些数据可开发利用、由谁运营及如何安全管理等;个人数据空间则解决具体业务场景中自然人知情、授权与控制问题,二者衔接互补而非替代。
中移互联网公司的梧桐数盾严格遵循本人授权、最小必要、安全合规、可监管可追溯四大关键原则,以实名号卡为信任根,深度融合数字合约、使用控制和隐私计算等关键技术,推动多方数据融合和安全流通。目前在民生服务领域积极探索与城市级可信数据空间深度融合,支撑商保理赔、政务办事等场景落地。以商保理赔为例,传统理赔流程繁琐,现在依托梧桐数盾,患者一键授权就能实现诊疗数据在医疗机构与保险公司间安全、合规核验计算,快速完成赔付,既充分保护个人隐私,又大幅缩短理赔周期,降低患者垫付压力。
信息化观察网:大模型与AI智能体迎来爆发,个人数据逐渐成为模型训练、个性化服务的关键“燃料”。在您看来,个人数据空间能解决哪些现实痛点?中移互联网在这块有哪些实践经验可以分享?
唐浩:现在Agent逐步向个性化方向发展,Personal Agent普遍强调长期理解用户、连接应用。AI越个性化就越需要个人数据,包括日程、邮件、健康、办公、消费等;但个人数据用得越多,隐私和安全风险也越高,而个人数据空间能提供一套更合规、安全、可控的使用机制,它不是把个人所有数据一次性交给某个大模型,而是根据具体场景按需授权、按需使用。
从梧桐数盾的实践来看,以“手机号为身份、SIM卡为钥匙”为安全底座,构建统一账号和个人数据授权使用模式,打破记忆孤岛。智能体每次取数都经个人显性授权,只给任务所需最小必要字段,通过数字合约约束用途、次数、时长等,结合隐私计算与区块链存证实现数据受控使用、全程可追溯。
信息化观察网:个人数据要素流通面临数据确权难、数据安全与隐私保护等诸多挑战,中移互联网采取了哪些创新技术手段和解决方案应对这一挑战?
唐浩:中移互联网充分发挥运营商号卡资源禀赋,以实名手机号作为天然用户身份标识,以超级SIM卡作为安全硬件载体,融合数字合约、使用控制、隐私计算等可信计算关键技术,打造梧桐数盾・可信数据空间解决方案,针对性破解行业现存难题。
第一,实名制手机号作为天然用户标识,支撑数据跨设备、跨应用互联互通;同时通过数字合约技术,把用户主观授权转化为可执行技术规则,既契合监管合规要求,也实现对用户隐私权益的保护。
第二,超级SIM卡作为随身携带的安全芯片,用于存储用户密钥、数字证书,创新整合量子国密资源池与密态计算引擎实现“数据可用不可见、可算不可存”,破解数据跨域融合不足、权属边界不清、安全合规落地难等行业痛点。
第三,运用区块链技术,对数据上架、用户授权、数据调用等关键流通环节全链路存证溯源,关键操作上链、不可篡改,实现全流程可审计。
写在最后
可信数据空间建设是一项长期工程,个人数据空间更是直接关系亿万群众的数字权益。中移互联网以梧桐数盾为抓手,把运营商实名手机号、超级SIM卡的优势与隐私计算、数字合约等前沿技术结合,现已在商保理赔、政务服务等民生场景完成落地验证。
未来,随着可信数据空间相关标准的持续完善,试点场景也将不断拓展。期待看到更多像梧桐数盾这样的解决方案持续迭代升级,共同助力全国一体化数据市场建设行稳致远。